Etiqueta: afectados

  • La empresa multinacional de fertilizantes Bunge cerró su planta en Campana y hay 137 empleos directos afectados – Arriba Noticias

    La empresa multinacional de fertilizantes Bunge cerró su planta en Campana y hay 137 empleos directos afectados – Arriba Noticias

    La empresa multinacional de fertilizantes Bunge cerró su planta en Campana y hay 137 empleos directos afectados – Arriba Noticias

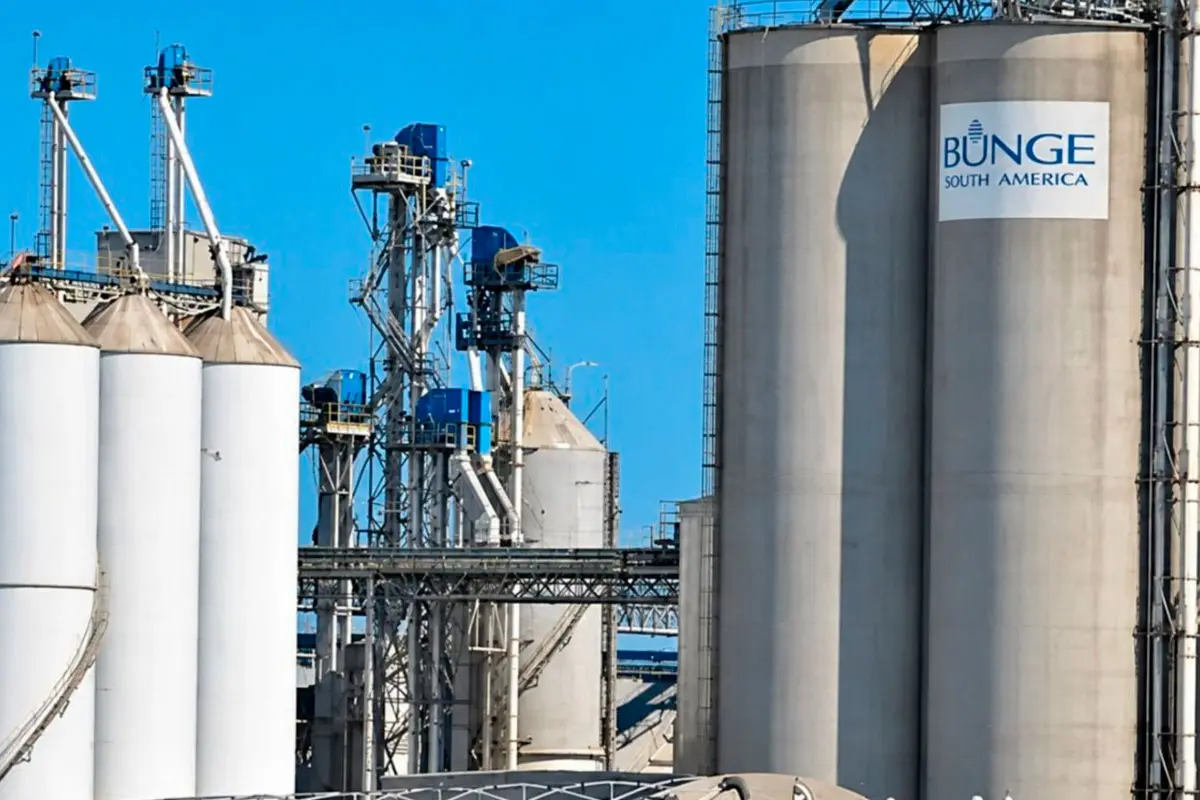
    La empresa de fertilizantes Bunge comunicó el cierre de su planta en Campana, en el norte de la provincia de Buenos Aires. La decisión afecta a 137 trabajadores directos y, según estimaciones del sindicato, compromete alrededor de 250 puestos al sumar al personal de empresas contratistas.
    La notificación del cese de actividades llegó el lunes por la tarde a los operarios y a la conducción del Sindicato del Personal Químico y Petroquímico de Zárate-Campana. Desde el gremio afirmaron que la medida fue comunicada sin aviso previo.
    Según el relato sindical, la compañía cerró los portones del establecimiento e impidió el ingreso del turno noche. Hasta el momento no trascendieron precisiones sobre las condiciones de desvinculación ni posibles reubicaciones, según informó IProfesional.
    La situación de los trabajadores
    El secretario general del gremio, Oscar Casco, sostuvo que ni los empleados ni la organización habían sido advertidos sobre el cierre. “El que entró a trabajar hoy no sabía que a la tarde lo iban a despedir. Nosotros tampoco”, afirmó al referirse a lo ocurrido el lunes.

    El dirigente señaló que en mayo se había firmado un acuerdo paritario y que la empresa había realizado recientemente una parada de planta para renovar instalaciones. Esos antecedentes, según explicó, hicieron que la decisión resultara inesperada.


    Los 137 puestos directos incluyen personal dentro y fuera de convenio. A ellos se suman trabajadores contratistas que prestaban servicios de vigilancia, comedor, limpieza y mantenimiento en el predio.
    Qué producía la planta y qué plantea el gremio
    El establecimiento está ubicado sobre la ruta 9, a la altura del kilómetro 79. Allí se elaboraban fertilizantes líquidos, principalmente tiosulfato de amonio y tiosulfato de potasio, utilizados para aportar nutrientes a los cultivos.
    El sindicato vinculó el cierre de la planta de la empresa de fertilizantes con la apertura de importaciones y la competencia de productos extranjeros. Hasta el momento, Bunge no difundió una explicación oficial sobre los motivos de la decisión.
    El gremio anticipó que presentará una denuncia ante las autoridades laborales y solicitará una audiencia urgente para tratar la situación del personal. También convocó a una concentración frente a las instalaciones y espera que se envíen los telegramas de despido a los trabajadores directos.
     
    Elonce
  • ¿Cómo hackearon a Canvas? Lista de universidades y distritos escolares afectados, qué deben hacer los perjudicados y todo lo que sabemos del ciberataque

    ¿Cómo hackearon a Canvas? Lista de universidades y distritos escolares afectados, qué deben hacer los perjudicados y todo lo que sabemos del ciberataque

    ¿Cómo hackearon a Canvas? Lista de universidades y distritos escolares afectados, qué deben hacer los perjudicados y todo lo que sabemos del ciberataque

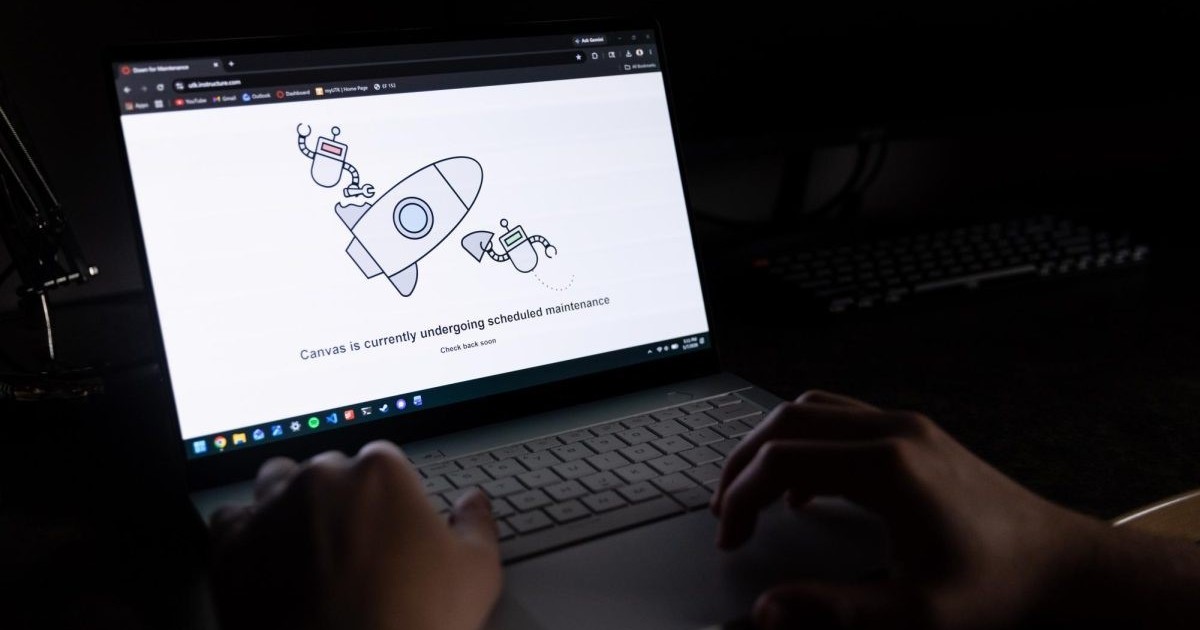
    Una interrupción masiva en Canvas, la plataforma de aprendizaje digital utilizada por más de 30 millones de usuarios en todo el mundo, provocó caos en instituciones educativas de Estados Unidos durante la semana de exámenes finales.

    La empresa matriz de Canvas, Instructure, confirmó que la causa fue un ciberataque que obligó a suspender temporalmente el servicio tras aparecer mensajes de extorsión en las plataformas de diversas universidades.
    El ataque fue atribuido al grupo de hackers ShinyHunters, conocido por incidentes previos de alto perfil como el robo de datos a Ticketmaster. Según los reportes, lograron vulnerar la plataforma al explotar una falla relacionada con cuentas del tipo «Free-For-Teacher» (Gratis para profesores).
    Entre los detalles del ataque se destacan:– Mensaje de rescate: los estudiantes que intentaron iniciar sesión el jueves encontraron una nota del grupo criminal exigiendo un pago para evitar la filtración de datos.– Reincidencia: los hackers aseguraron haber vulnerado a Instructure «nuevamente», criticando que la empresa respondió a un incidente previo del 1 de mayo solo con parches de seguridad, sin negociar.– Volumen de datos: afirmaron haber robado 3.65 terabytes de información, equivalentes a unos 275 millones de registros de estudiantes, profesores y personal.
    El ataque afectó a más de 8,000 instituciones a nivel global. Entre las universidades de renombre que reportaron mensajes de los hackers o interrupciones se encuentran Harvard, Princeton, Columbia, University of Pennsylvania, Stanford, Cornell, MIT, Georgetown, Rutgers, Kent State, James Madison University, University of Washington, University of California (Riverside) y las universidades de Oxford y Cambridge en el Reino Unido.
    En el ámbito escolar (K-12) se reportaron afectaciones en distritos de al menos 11 estados, incluyendo California, Florida, Georgia, Carolina del Norte, Tennessee, Virginia y Wisconsin.
    Instructure informó que, aunque el sistema fue restaurado completamente el viernes por la mañana, cierta información personal fue expuesta. Entre los datos comprometidos se incluyen nombres completos, direcciones de correo electrónico, números de ID de estudiante y mensajes privados entre usuarios. Sin embargo, la empresa aseguró que no hay evidencia de filtración de contraseñas, fechas de nacimiento, datos financieros o identificadores gubernamentales.
    Expertos advierten sobre la gravedad de la filtración de mensajes privados, ya que los estudiantes suelen usar Canvas para comunicar información sensible relacionada con salud mental, médica o solicitudes de adaptaciones académicas.
    Ante esta situación, aunque el servicio ha sido restablecido, la magnitud y la naturaleza de la filtración representan una seria preocupación de ciberseguridad. Por ello, se recomienda a estudiantes y docentes afectados tomar las siguientes precauciones:– Evitar hacer clic en enlaces sospechosos incluidos en correos electrónicos inesperados que mencionen a Canvas, ya que podrían ser intentos de phishing.– Acceder a la plataforma únicamente a través del sitio web oficial de la institución educativa.– Activar la autenticación de doble factor (MFA) para añadir una capa adicional de seguridad y proteger las cuentas.– Monitorear cualquier actividad sospechosa, como solicitudes inusuales de inicio de sesión o mensajes que pidan información personal o cambios de contraseña.– Seguir los canales oficiales y consultar regularmente las actualizaciones del departamento de sistemas (IT) de su universidad o distrito escolar para conocer el alcance específico del incidente en cada institución.