Etiqueta: primero

  • TC en la Provincia de San Luis: Bonelli larga primero en su serie

    TC en la Provincia de San Luis: Bonelli larga primero en su serie

    TC en la Provincia de San Luis: Bonelli larga primero en su serie


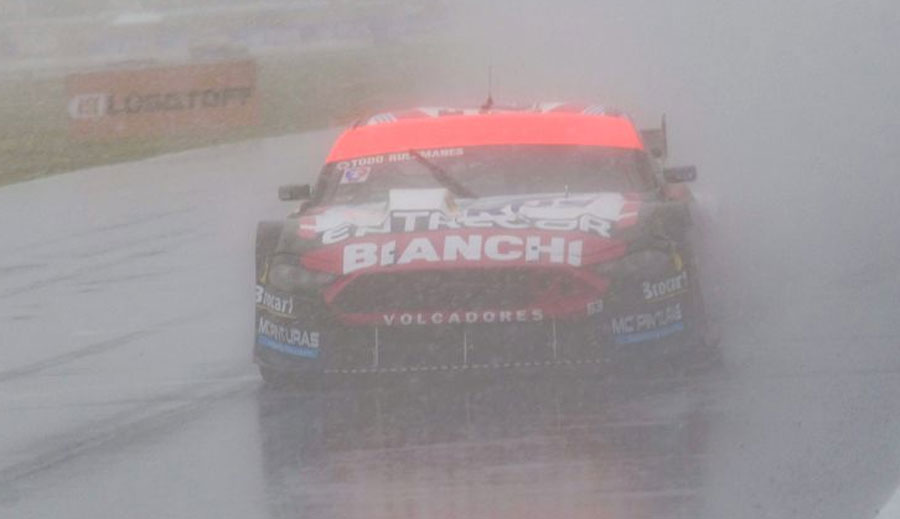
    Se corre este domingo el TC en el el Autódromo Rosendo Hernández, de la provincia de San Luis y el uruguayense Nicolas Bobelli, de un presente muy promisorio, largará primero en su serie. Este sábado la competancia se vio complicada por la intensa lluvia.
    Bajo la lluvia y un Rosendo Hernández sumamente desafiante, Luis José Di Palma se quedó con la Pole CAT del Turismo Carretera en el Gran Premio Lusqtoff de San Luis, a bordo del Toyota Camry preparado por el equipo RUS MED Team, con un tiempo de 1:44.379. Con una linda distancia, atrás quedó Julián Santero a 298 milésimas con el BMW y tercero se ubicó Mariano Werner con Ford, arriba del medio segundo de diferencia.
    Con este resultado Josito alcanzó las 6 pole position en la categoría, y ganó dos puntos más para el campeonato (171,5) para alojarse en la posición 21.
    El cuarto lugar fue Nicolás Bonelli, de Ford, quinto terminó Germán Todino, también de Ford. En sexto lugar quedó el último ganador, Juan Martín Trucco con la Dodge, séptimo fue Nicolás Trosset (Ford), octavo Facundo Ardusso (Ford), noveno Matías Canapino (Torino) y décimo Juan José Ebarlín (Chevrolet). Cinco Ford Mustang entre los 10.
    Por su parte, Jonatan Castellano, líder del campeonato y de la Copa de Oro, terminó 38° a más de 4 segundos de la punta. La dificultad de la pista mojada le agregó mucha complicación e incertidumbre a la clasificación.
    10:15 Hs. 1ra. Serie – 5 vueltas.
    10:40 Hs. 2da. Serie – 5 vueltas.
    11:05 Hs. 3ra. Serie – 5 vueltas.
    12:55 a 13:45 Hs. FINAL 25 Vueltas o 50 minutos máximo.

  • La plata de los entrerrianos se va de la provincia: primero con los remedios, ahora con la comida

    La plata de los entrerrianos se va de la provincia: primero con los remedios, ahora con la comida

    «La plata de los entrerrianos se va de la provincia: primero con los remedios, ahora con la comida»

    «El gobierno centraliza la compra de medicamentos y alimentos en empresas de afuera. Los millones que antes quedaban en cada pueblo y ciudad de Entre Ríos se fugan sin dejar rastro. Control no es sinónimo de vaciar la economía local», señala el autor de este texto.
     
    Por JUAN MARTÍN GARAY (*)
     
    Un patrón que se repite: primero la salud, ahora la educación. No es un hecho aislado. La decisión del gobierno provincial de tercerizar la provisión de alimentos escolares en una empresa que no es de esta provincia responde a una misma lógica que ya se aplicó en el área de salud: la compra centralizada de medicamentos e insumos.
    En ese caso, los proveedores locales quedaron fuera de competencia porque las escalas de estas compras masivas son tan grandes que ninguna firma provincial puede cumplir con los requisitos. El resultado: la plata de los entrerrianos para comprar remedios se va a empresas de Buenos Aires o de otras provincias, y no vuelve a la economía local.

    Ahora, ese mismo modelo se aplica a los comedores escolares. Teknofood S.A., una empresa con sede en otra provincia, se lleva la provisión de casi mil comedores. El patrón es idéntico: centralizar para “ahorrar”, pero el ahorro se traduce en la fuga de recursos provinciales hacia firmas que no tributan ni generan empleo en Entre Ríos.
    Salud y educación, dos áreas sensibles que el gobierno, vacía de contenido local para llenar los bolsillos de empresas foráneas.
    El doble golpe a la economía local
    Cuando un directivo de una escuela compra los alimentos en comercios locales, ese dinero queda en el circulante de cada localidad. Se multiplica, porque el comerciante local reinvierte, paga a sus proveedores y empleados, y sostiene la rueda económica de la comunidad. Con el sistema anterior, la escuela funcionaba como un pequeño motor económico.
    Ahora, ese motor se apaga. Los millones de pesos que se destinaban a la compra local se irán a una empresa que no es de nuestra provincia. La plata de los entrerrianos se la lleva una firma que no tiene arraigo en nuestros departamentos, que no contrata a nuestros proveedores, que no genera empleo en nuestras ciudades.
    Con los medicamentos ya ocurre exactamente lo mismo. Los proveedores locales que hoy compiten en pie de igualdad con los de afuera, que pagan sus impuestos en la provincia y tienen sus empleados aquí, quedan fuera de juego.
    No es una especulación: cuando se rompe el circuito de compra local, el que pierde es el entrerriano. Cada escuela que antes compraba en el almacén de la esquina, hoy queda fuera de ese ecosistema. Cada hospital que antes proveía un comercio de la ciudad, queda sujeto a una logística que no entiende de cercanía ni de empatía con el territorio. Y ese almacén, ese proveedor local, con el tiempo, cierran.
    Salud y educación: dos áreas sensibles, una misma decisión en contra de los entrerrianos
    El gobierno justifica ambas medidas bajo el paraguas de la eficiencia y el ahorro. Pero el ahorro se calcula mirando solo un lado del balance: el costo de compra, sin considerar el daño al entramado económico local, la pérdida de empleo y la menor recaudación impositiva. Es un cálculo incompleto que esconde el verdadero costo de estas decisiones.
    La transparencia es la primera víctima de este modelo. No se conocen los pliegos de licitación de los medicamentos ni el expediente completo del contrato con Teknofood. La opacidad no es un accidente: es la condición necesaria para que este tipo de decisiones no sean debatidas. Si el gobierno está tan seguro de que benefician a los entrerrianos, ¿por qué no muestra la documentación?
    La pregunta que todos nos hacemos
    La ciudadanía de Entre Ríos merece saber por qué un sistema que compraba localmente —tanto en alimentos como en medicamentos— se reemplaza por otro que beneficia a empresas foráneas. La pregunta que todos nos hacemos es: ¿quién gana con esta nueva lógica?
    Porque, a simple vista, el perdedor es claro: son nuestros gurises, con una alimentación de dudosa calidad nutricional; son los pacientes, con insumos provistos por empresas sin arraigo; y son los comerciantes y trabajadores entrerrianos, que ven cómo la plata que antes circulaba en sus comunidades se fuga sin dejar rastro.
    Esto tendrá un nuevo impacto económico en cada departamento, en cada localidad de la provincia. No estamos en contra de la mejora de los procesos. Pero la mejora no puede ser una excusa para el desmantelamiento de la economía local. La plata de los comedores y de la salud es de los entrerrianos y debe quedarse en Entre Ríos.
    Si no hay daño en las economías locales, tal y como lo menciono, que lo demuestren. Pero si lo hay, que asuman la responsabilidad. Defendamos a Entre Ríos.
    (*) Juan Martín Garay es abogado y concejal del justicialismo en la Municipalidad de Concepción del Uruguay.

     
    Esta nota es posible gracias al aporte de nuestros lectores
    Sumate a la comunidad El Miércoles mediante un aporte económico mensual para que podamos seguir haciendo periodismo libre, cooperativo, sin condicionantes y autogestivo.

    [fbcomments]

  • Qué es lo primero que hay que hacer si te hackean la cuenta de WhatsApp, Instagram o el home banking

    Qué es lo primero que hay que hacer si te hackean la cuenta de WhatsApp, Instagram o el home banking

    Qué es lo primero que hay que hacer si te hackean la cuenta de WhatsApp, Instagram o el home banking

    Un hackeo de cuentas, desde WhatsApp e Instagram hasta el home banking, se ha convertido en una de las amenazas más frecuentes en la actualidad. En la mayoría de los casos, el acceso no autorizado se produce a través de contraseñas filtradas, correos de phishing o dispositivos infectados. En este contexto, la velocidad de respuesta es el factor determinante para impedir que el ataque derive en el robo de ahorros o de identidad.

    Expertos en seguridad recomiendan un protocolo de acción inmediata que prioriza la desconexión del dispositivo y el cambio de credenciales críticas. Además, asegurar el correo electrónico y alertar a los contactos cercanos son pasos fundamentales para frenar la propagación de estafas en cadena.
    ### Minutos 0 a 2: cortar el acceso del atacante
    Lo primero es frenar el daño. Si detectás actividad sospechosa o que te hackearon una cuenta, debés:
    – Desconectar el dispositivo de Internet, apagando WiFi y datos móviles.– Si aún tenés acceso, cerrar sesión en todos los dispositivos desde la configuración de la cuenta.– Si perdiste el acceso (cambiaron la contraseña o activaron doble factor de autenticación), iniciar de inmediato el proceso oficial de recuperación (“¿Olvidaste tu contraseña?” o soporte técnico). Es recomendable evitar intentos repetidos de ingreso, ya que esto podría bloquear la cuenta.– Paralelamente, asegurar el correo electrónico asociado, ya que será clave para recuperar la cuenta.– No borrar ningún correo, mensaje o notificación, ya que pueden servir como evidencia.
    ### Minutos 3 a 6: recuperar y blindar la cuenta
    Una vez contenido el acceso, es fundamental asegurar la cuenta:
    – Cambiar la contraseña desde un dispositivo seguro, preferentemente en otro equipo.– Utilizar una clave única y robusta que combine letras, números y símbolos.– Activar la doble factor de autenticación (2FA).– Cerrar todas las sesiones abiertas y revocar accesos de aplicaciones conectadas.
    Si no se puede ingresar, comenzar el proceso oficial de recuperación de la plataforma afectada, ya sea WhatsApp, Instagram, el banco, entre otras.
    ### Minutos 7 a 10: revisar el resto de tus cuentas
    Uno de los errores más comunes es reutilizar contraseñas. Si una cuenta fue hackeada, las demás también corren riesgo:
    – Cambiar las contraseñas en todas las cuentas donde se utilice la misma clave.– Revisar la actividad reciente: mensajes enviados, cambios en el correo o teléfono, movimientos sospechosos.– Verificar accesos desde dispositivos o ubicaciones desconocidas.
    El correo electrónico es el centro de todo. Si alguien accede a este, puede restablecer las contraseñas de las demás cuentas, por lo que hay que asegurarlo primero.
    ### Minutos 11 a 13: limpiar el dispositivo
    El problema puede no limitarse a la cuenta, sino que también afectar al equipo utilizado. Se recomienda:
    – Ejecutar un análisis completo de seguridad con un antivirus o herramienta confiable.– Eliminar aplicaciones o extensiones desconocidas.– Actualizar el sistema operativo y todas las aplicaciones.
    Estas acciones reducen el riesgo de que el atacante vuelva a acceder.
    ### Minutos 14 a 15: avisar y bloquear posibles fraudes
    Para evitar que el daño se propague, es fundamental:
    – Avisar a los contactos, alertándolos sobre posibles mensajes falsos pidiendo dinero o información.– Reportar el incidente en la plataforma afectada.– Contactar de inmediato al banco o entidad financiera para bloquear operaciones si hay cuentas bancarias o billeteras digitales involucradas.
    Cuanto antes se actúe, más fácil será frenar una estafa.
    ### Cómo evitar que vuelva a pasar
    Más allá de la urgencia, existen hábitos que reducen significativamente el riesgo de hackeo:
    – Activar el doble factor de autenticación en todas las cuentas posibles.– Usar contraseñas únicas y complejas, evitando repetirlas entre servicios.– No hacer clic en enlaces sospechosos ni compartir códigos de verificación.– Mantener dispositivos y aplicaciones actualizados.– Contar con una solución de seguridad confiable en el equipo, como antivirus gratuitos y efectivos.
    Los especialistas en ciberseguridad coinciden en que los ataques suelen ser automatizados y oportunistas, dirigidos a quienes presentan configuraciones débiles o descuidos.
    Tener un plan claro de acción para los primeros minutos no solo ayuda a recuperar el control, sino que también puede prevenir pérdidas económicas, el robo de identidad y el acceso a información sensible.
    ### Qué dicen los expertos en ciberseguridad
    “Un hackeo de una cuenta funciona como un proceso, con etapas. Actuar rápido es clave para que el incidente quede en un susto o escale a una pérdida de datos sensibles y dinero”, explica Mario Micucci, investigador en Seguridad Informática de ESET Latinoamérica.
    Desde la compañía señalan que, en la mayoría de los casos, el acceso inicial se produce sin que la víctima lo note, ya sea por credenciales filtradas en otras brechas, correos de phishing o malware instalado en el dispositivo.
    “Muchas veces, el atacante ya tiene control antes de que la persona se dé cuenta. Por eso, cada minuto cuenta para cerrar esa ventana de acceso”, agregó Micucci.
    Advierten también que uno de los puntos más críticos es el correo electrónico. “El mail es la puerta de entrada al resto de las cuentas. Si el atacante lo controla, puede restablecer contraseñas y volver a tomar el control incluso después de que la víctima haya recuperado el acceso”.
    En cuanto al comportamiento de los usuarios, el principal problema sigue siendo la repetición de contraseñas y la omisión del doble factor de autenticación. “El 2FA puede bloquear muchos intent